В современном ландшафте угроз SIEM-система перестает быть просто пассивным хранилищем логов. Ключевым требованием становится способность не только обнаруживать аномалию, но и предоставлять аналитику готовые инструменты для активного реагирования, сокращая время между обнаружением и нейтрализацией угрозы. Alertix, изначально позиционируемый как ядро для центров мониторинга и реагирования (SOC), реализует эту философию через набор встроенных механизмов, выходящих за рамки простого оповещения.
Любой процесс реагирования начинается с качества триггера — самого события, которое требует внимания. Одна из главных проблем в этой области — false positive rate (FPR), когда система генерирует множество ложных срабатываний, перегружая аналитиков и увеличивая время реакции на реальные угрозы. Alertix решает эту задачу через встроенные механизмы фильтрации и скоринга. Вместо того чтобы показывать все подряд, платформа использует концепцию риск-скоринга, позволяя настраивать приоритетность срабатываний в зависимости от критичности затронутого актива.
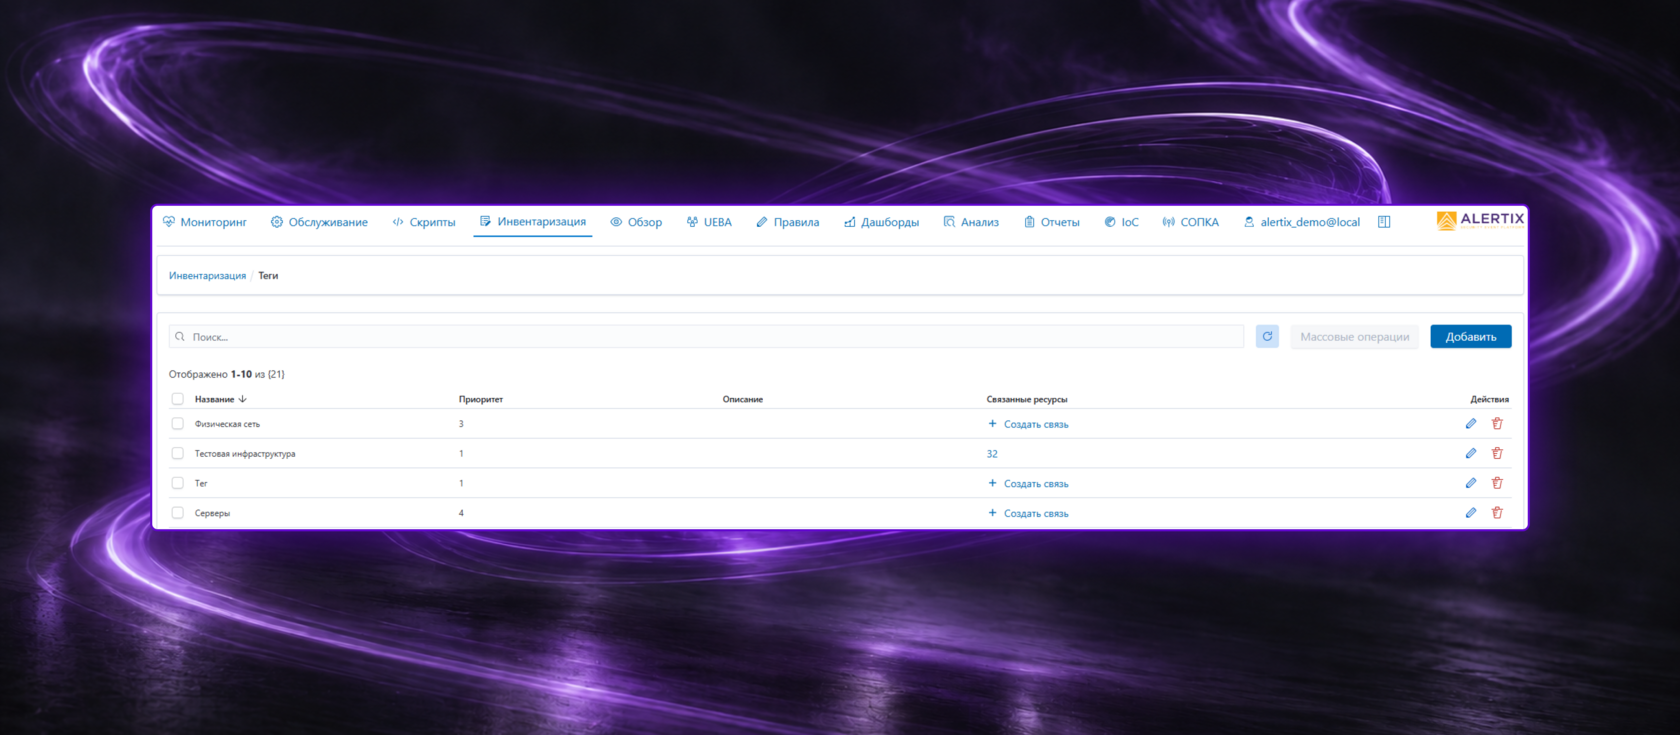
Рис. 1. Теги активов для выставления приоритезации
Это означает, что атака на сервер базы данных получит более высокий приоритет, чем аналогичное подозрительное событие на тестовом стенде, что позволяет аналитикам концентрироваться на действительно важных угрозах.
Встроенный IRP: управление жизненным циклом инцидента
Ключевая особенность платформы заключается в том, что Alertix реализует функциональность управления инцидентами. Это означает, что система позволяет не только выявлять подозрительные события, но и вести полноценные карточки инцидентов, управлять их жизненным циклом, проводить действия реагирования на инфраструктуре и готовить уведомления для регуляторов, в частности для взаимодействия с ГосСОПКА и НКЦКИ. Такой подход превращает платформу в единую точку управления расследованием, заменяя необходимость использовать отдельное ПО для координации действий.
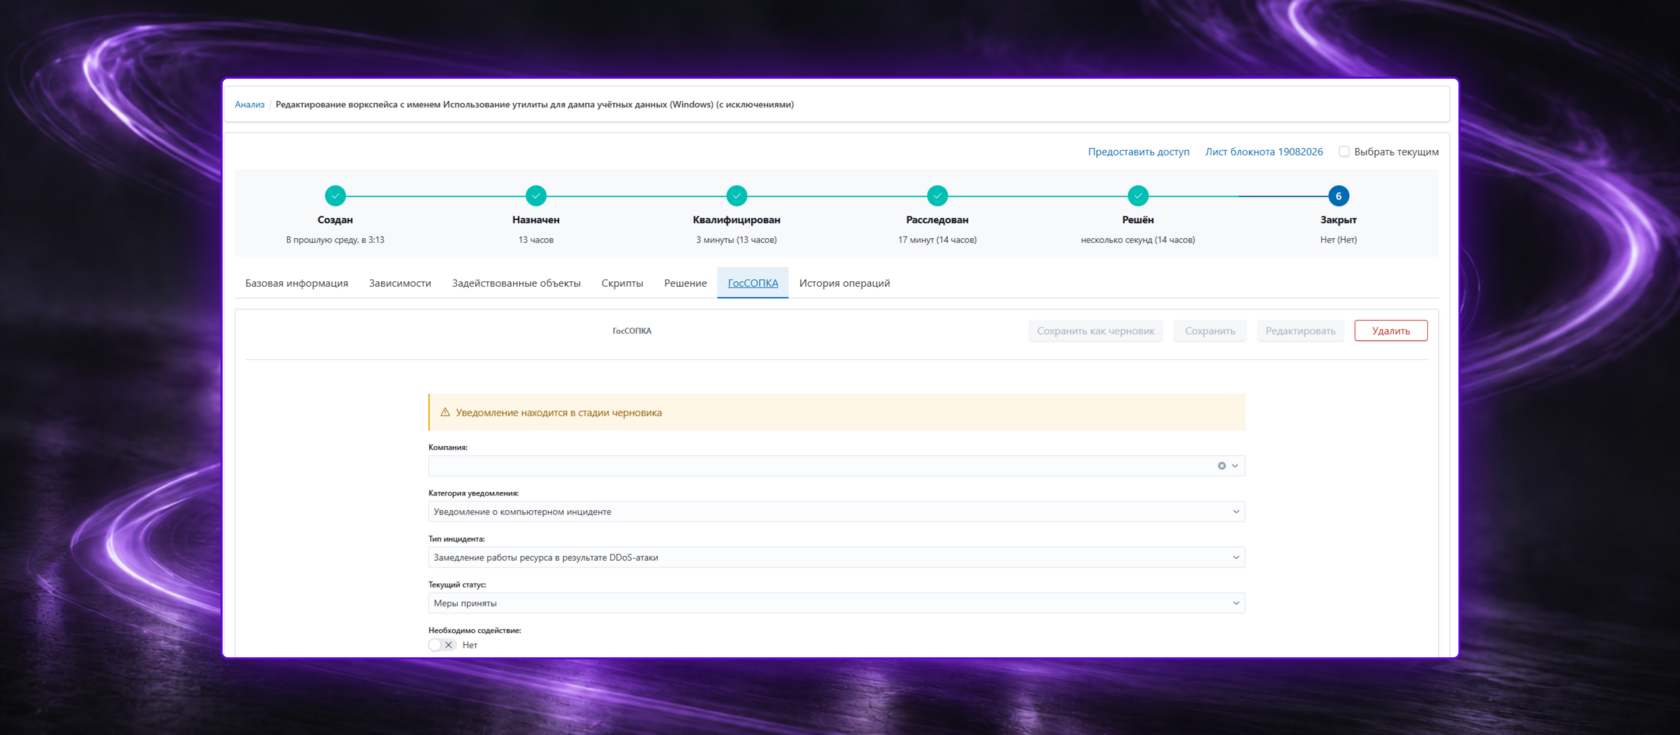
Рис.2. Воркспейс управления жизненным циклом инцидентов
Модуль активного реагирования в Alertix представляет собой реализацию концепции единого окна управления инцидентами, которая радикально меняет скорость и эффективность работы аналитика SOC. Вместо того, чтобы переключаться между десятками вкладок и консолей различных средств защиты для выполнения необходимых действий, специалист получает весь необходимый инструментарий непосредственно в интерфейсе платформы. Такой подход позволяет сократить критически важное время на проведение процесса реагирования, когда каждая секунда может стоить компании данных или репутации.
Ключевым аспектом безопасности при автоматизации реагирования является защита учетных данных, используемых для подключения к целевым системам. В Alertix реализован механизм маскирования связок учетных записей при использовании скриптов реагирования. Это означает, что фактические логины и пароли для доступа, например, к Active Directory или Firewall, не отображаются в открытом виде в коде скриптов или в логах выполнения. С точки зрения безопасности, это значительно снижает риск несанкционированных действий со стороны внутренних злоумышленников, которые могли бы перехватить или использовать учетные данные для выхода за пределы своих полномочий.
Ключевым аспектом безопасности при автоматизации реагирования является защита учетных данных, используемых для подключения к целевым системам. В Alertix реализован механизм маскирования связок учетных записей при использовании скриптов реагирования. Это означает, что фактические логины и пароли для доступа, например, к Active Directory или Firewall, не отображаются в открытом виде в коде скриптов или в логах выполнения. С точки зрения безопасности, это значительно снижает риск несанкционированных действий со стороны внутренних злоумышленников, которые могли бы перехватить или использовать учетные данные для выхода за пределы своих полномочий.
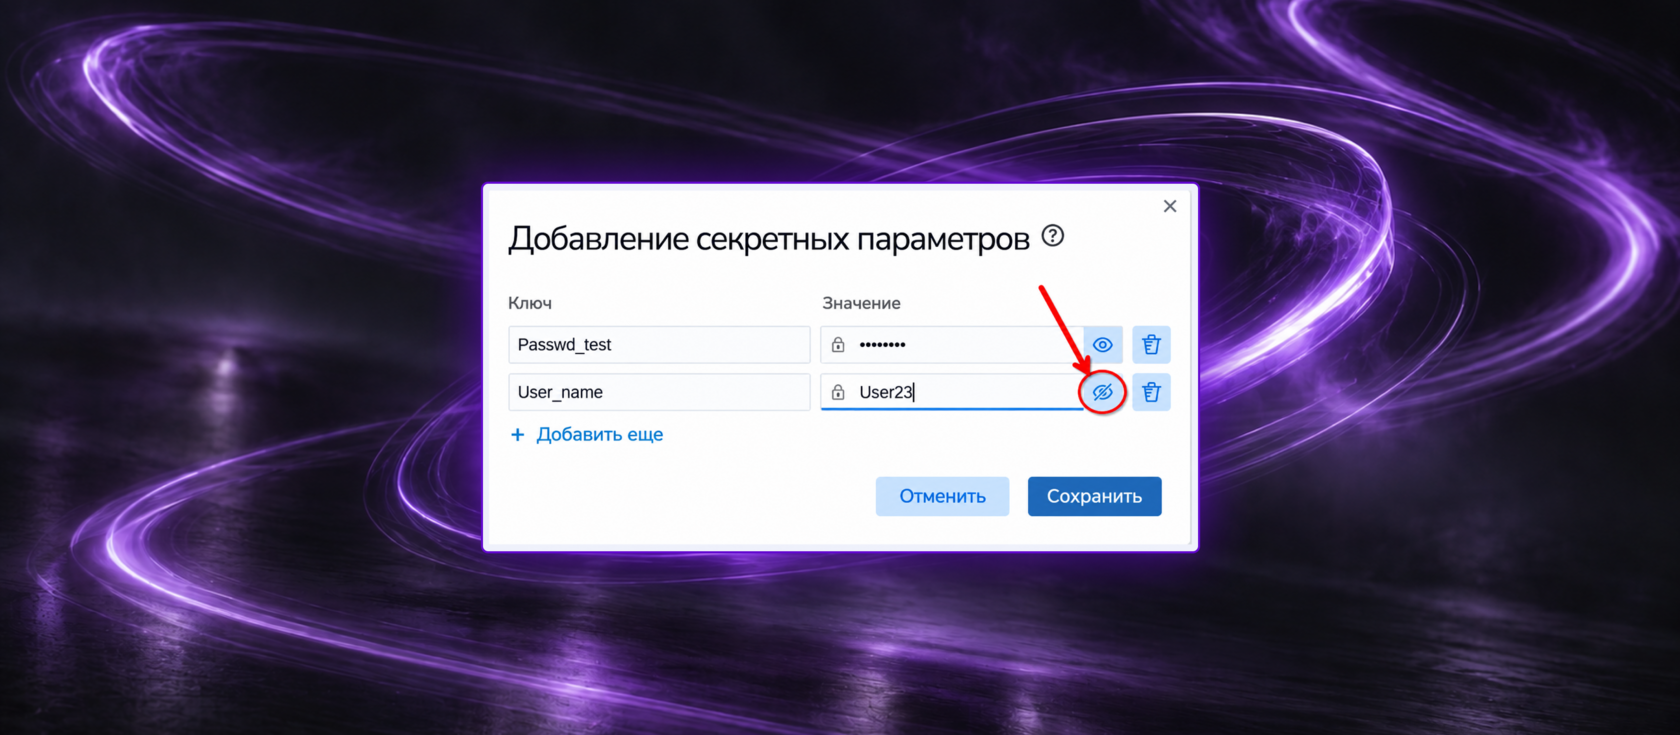
Рис. 3. Защита учетных данных при выполнении скриптов
Два типа сценариев: обогащение и активное реагирование
Чтобы охватить все этапы расследования, скрипты в Alertix логически разделены на два основных типа.
Скрипты обогащения. Первым делом при возникновении инцидента аналитику необходим контекст. Скрипты этого типа служат для сбора дополнительной информации из различных сегментов ИТ-инфраструктуры. Например, если корреляционное правило зафиксировало подозрительный процесс на хосте, скрипт обогащения может автоматически или по запросу аналитика отправить запрос в EDR-систему (Endpoint Detection and Response). В ответ он получит данные о дереве процессов, сетевых соединениях и изменениях в файловой системе, которые будут подтянуты в карточку инцидента. Это позволяет принимать взвешенные решения, не покидая интерфейса SIEM.
Скрипты активного реагирования. Это основное оружие для остановки злоумышленника. Данный тип сценариев применяет различные блокирующие или изолирующие действия на инфраструктуре. Спектр возможностей широк:
Локальная блокировка: Блокировка учетной записи пользователя в Active Directory, отключение сетевого интерфейса на хосте или остановка подозрительного сервиса.
Сетевая блокировка: Отправка команд на NGFW (Next-Generation Firewall) или другие системы сетевой защиты для блокировки исходящего или входящего IP-адреса злоумышленника.
Блокировка на уровне СЗИ: Отправка команд на любое СЗИ для применения средств блокировки злоумышленника.
Скрипты обогащения. Первым делом при возникновении инцидента аналитику необходим контекст. Скрипты этого типа служат для сбора дополнительной информации из различных сегментов ИТ-инфраструктуры. Например, если корреляционное правило зафиксировало подозрительный процесс на хосте, скрипт обогащения может автоматически или по запросу аналитика отправить запрос в EDR-систему (Endpoint Detection and Response). В ответ он получит данные о дереве процессов, сетевых соединениях и изменениях в файловой системе, которые будут подтянуты в карточку инцидента. Это позволяет принимать взвешенные решения, не покидая интерфейса SIEM.
Скрипты активного реагирования. Это основное оружие для остановки злоумышленника. Данный тип сценариев применяет различные блокирующие или изолирующие действия на инфраструктуре. Спектр возможностей широк:
Локальная блокировка: Блокировка учетной записи пользователя в Active Directory, отключение сетевого интерфейса на хосте или остановка подозрительного сервиса.
Сетевая блокировка: Отправка команд на NGFW (Next-Generation Firewall) или другие системы сетевой защиты для блокировки исходящего или входящего IP-адреса злоумышленника.
Блокировка на уровне СЗИ: Отправка команд на любое СЗИ для применения средств блокировки злоумышленника.
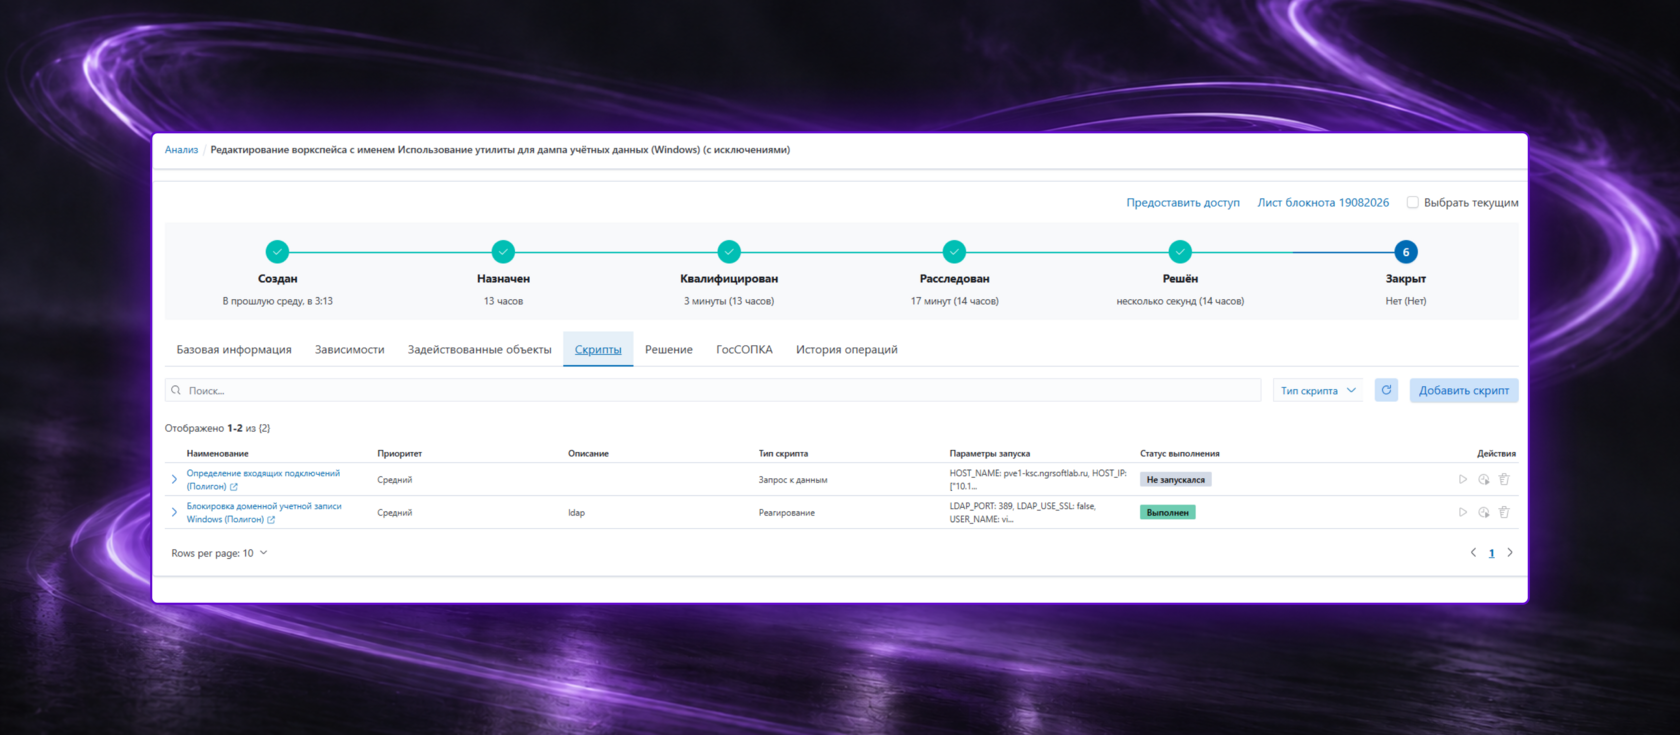
Рис. 4. Запуск скриптов из воркспейса
Автоматизация и точки входа
Критически важной возможностью является автоматизация. Скрипты реагирования могут быть привязаны к срабатыванию правил корреляции. Это позволяет организовать автоматические плейбуки: например, при детектировании массовых запусков нелегитимных команд через PowerShell с рабочей станции, система может автоматически подсветить скрипт в карточке инцидента на отключение сетевого интерфейса, останется только нажать кнопку запуск.
Выполнить скрипт можно из нескольких мест:
Карточка инцидента (Workspace): аналитик может инициировать выполнение скрипта вручную в рамках конкретного кейса, оценив все обстоятельства.
Отдельный модуль: в системе предусмотрен выделенный модуль для управления скриптами, где можно настраивать их параметры, следить за статусом выполнения и просматривать историю примененных действий.
Блокнот аналитика: в системе можно оперативно выполнять скрипты на обогащение и быстро делиться информацией о выполнении между группой реагирования, связывая дополнительно с карточкой инцидента, сокращая время обмена информацией.
Выполнить скрипт можно из нескольких мест:
Карточка инцидента (Workspace): аналитик может инициировать выполнение скрипта вручную в рамках конкретного кейса, оценив все обстоятельства.
Отдельный модуль: в системе предусмотрен выделенный модуль для управления скриптами, где можно настраивать их параметры, следить за статусом выполнения и просматривать историю примененных действий.
Блокнот аналитика: в системе можно оперативно выполнять скрипты на обогащение и быстро делиться информацией о выполнении между группой реагирования, связывая дополнительно с карточкой инцидента, сокращая время обмена информацией.
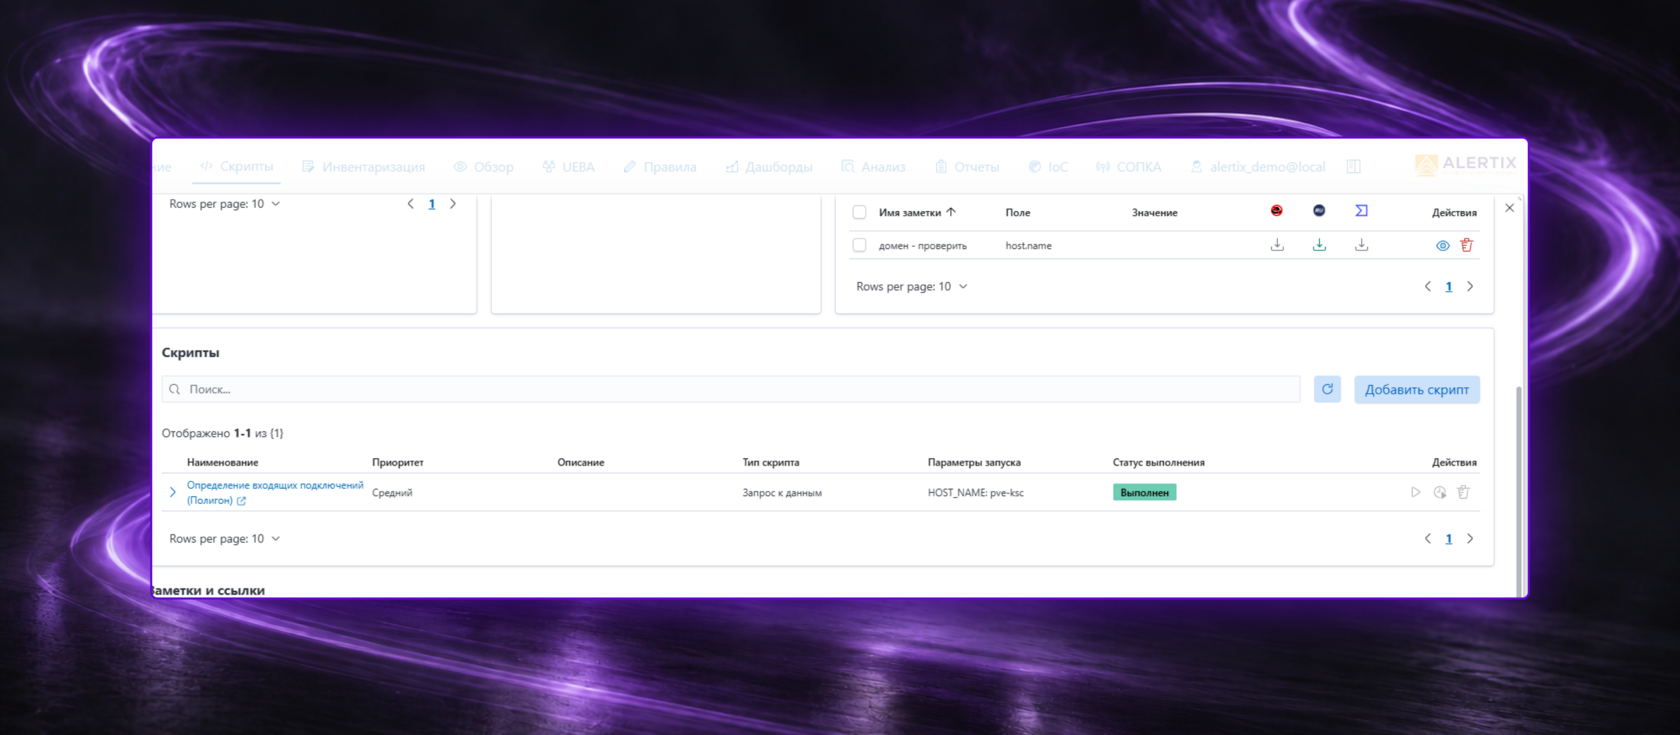
Рис. 5. Запуск скриптов обогащения из блокнота аналитика
Заключение
С внедрением активного реагирования через скрипты Alertix решает две стратегические задачи. Во-первых, маскирование учетных записей и централизованное управление доступом минимизируют риски злоупотреблений со стороны привилегированных пользователей и инсайдеров. Во-вторых, автоматизация типовых действий снижает зависимость оперативной работы от уровня квалификации конкретного аналитика — критически важные меры (блокировка хоста, изоляция сегмента) выполняются по заданным плейбукам быстро и безошибочно. Таким образом, платформа не только усиливает защиту инфраструктуры, но и повышает уровень зрелости процессов реагирования, делая их предсказуемыми и контролируемыми даже в условиях кадрового дефицита.
Автор: Афанасий Клюнков, менеджер продукта SIEM Alertix